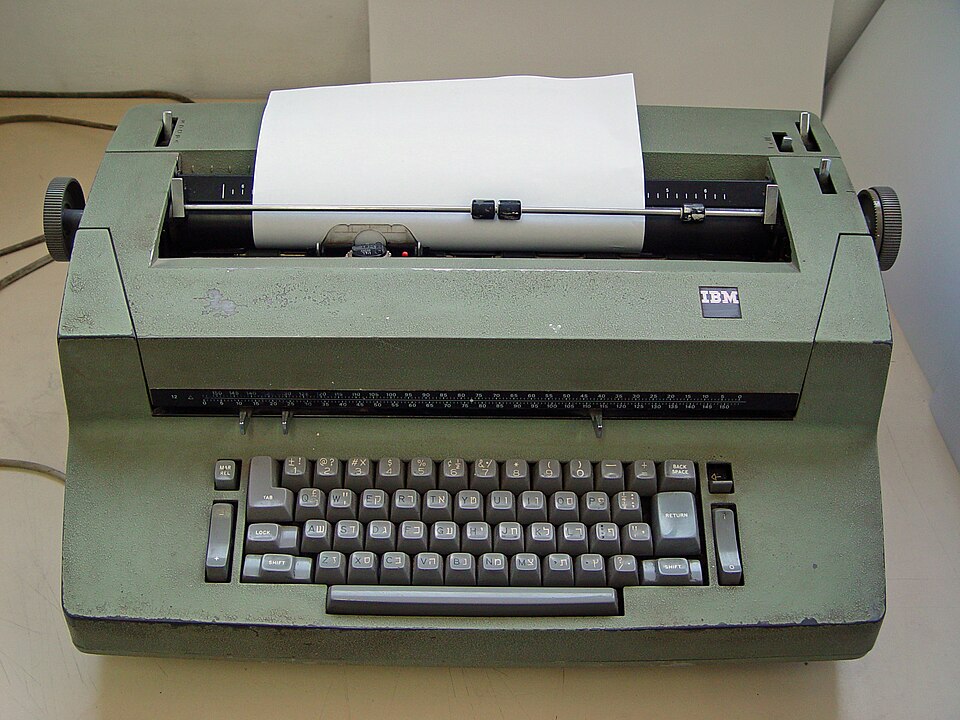
Mnohí kryptonadšenci v posledných mesiacoch zistili, čo znamená útok na dodávateľský reťazec. Ten, kto nie je fanúšikom “špiónskej” histórie a nefascinuje ho napríklad sovietska ploštica v písacích strojoch IBM Selectric, mohol zostať prekvapený – a prísť o veľa peňazí. Ale to je iba jeden z dôvodov, prečo som tento trend hardvérových peňaženiek nikdy nechápal…
Kryptomeny som od začiatku vnímal ako spôsob vymanenia sa z limitácií klasických cennín:
- Drahé kovy sa ťažko skladujú a nie sú veľmi likvidné a ich rôzne “papierové” verzie vyžadujú vysokú mieru dôvery
- Fiat z podstaty veci podlieha inflácii. Hotovosť sa vo väčších množstvách skladuje tiež ťažko a “bezhotovosť” sa môže stratiť priveľa “legálnymi” spôsobmi (bail-in, krach banky, exekúcia, sankcie…)
Držanie kryptomien je iba o uchovaní malého tajomstva, takže skladovať ich môžem v najrôznejšej forme a ak to tajomstvo udržím, tak ich nemôže len tak niekto “ukradnúť.”
(Poznámka: S výnimkou DeFi kontraktov, ktoré v sebe majú freeze alebo podobné mechanizmy a samozrejme, kým niekto nepostaví dostatočne výkonný kvantový počítač alebo kým OpenAI nedokáže, že P=NP…)
Ďalej sú pohodlne likvidné a mechanizmus každého rozumného chainu je plne otvorený.
Samozrejme, horeuvedené platí iba, keď sa s týmto tajomstvom nezdôverím alebo jeho znalosť kompletne neprenechám niekomu inému. To, prečo nie je dobré dlhodobo nechávať kryptomeny na “custodial” službách, už snáď vie každý. Lenže hardvérové peňaženky majú tiež svoje úskalia. A preto úplne nechápem ich popularitu aj medzi obozretnými kryptonadšencami.
Áno, Mám Krypto A Kľúč Je Tu!
Prvý a najhlavnejší problém je, že sú očividné. Ak niekto u Vás nájde takúto “peňaženku” alebo Vás ju vidí používať, hneď má jasno, že vlastníte zrejme netriviálny majetok v kryptomenách a že kľúč sa skrýva v danom zariadení. Každý, kto niekedy robil poriadny redteam, vie, že možností, ako s podobnou informáciou narábať, je dosť – od nainštalovania skrytej kamery na zachytenie PIN kódu a následnej krádeže zariadenia až po cielené dlhodobé sociálne inžinierstvo.
Pritom jednou z výhod kryptomien je, že nikto (ani banka, ani štát) nemusí vedieť,že nejaké tokeny máte a koľko ich je. Pravda, Bitcoin sa dnes už podobá na Rai kamene – každý vidí, kde sú, a každý vie, komu patria (áno, trochu to dramatizujem, ale nie sme od toho ďaleko). Ale dnes už existujú aj iné zaujímavé možnosti.
Keď sme pri tom, je to ako odkladať cennosti do skutočného trezoru; je to prvá vec, ktorú bude niekto hľadať, a ak ju nájde, vie, že tam je niečo zaujímavé. Navyše, nedeštruktívne otvoriť 90% trezorov na trhu je dnes so správnymi nástrojmi záležitosť na maximálne pol hodinky. Ale o tom inokedy…
Dôvera v Dodávateľa
Tu sa dostávame k tomu aktuálnemu problému: Ak si nejakú mašinku nenavrhnete sami alebo si ju z nejakého open source projektu sami nepostavíte, tak jej z princípu nemôžete veriť. Backdoor sa môže schovávať vo všetkom – a je úplne jedno, či je úmyselný alebo nie.
Šikovnosť a prispôsobivosť hackerov neradno podceňovať, najmä keď je motivácia vysoká a keď je možné niečo hodnotné ukradnúť z pohodlia domova a dá sa to väčšinou vymyslieť tak, aby ste boli úplne nevystopovateľní. Navyše, aj cybersec špecialisti často zabúdajú na jednu dôležitú vec: zatiaľ čo ochranu komunikácie pred MiTM je teoreticky možné vymyslieť dokonale, pri DRM alebo hmatateľnom hardvéri ide iba o obskuritu. A tá sa vždy dá hacknúť.
A pozor, tu nejde iba o implantované ploštice niekde na ceste k finálnemu zákazníkovi. Ak niekto dôveruje samotnému Ledgeru alebo Trezoru, tak je podľa mňa naivný. A teraz sa môže niekto z týchto firiem uraziť, ale ruku na srdce, keď niekto príde s veľmi výhodnou ponukou na odkúpenie firmy, značky, celého IP, nezobrali by ste ju? 😉
Vlažná Peňaženka
V krypto svete je extrémne dôležité byť opatrný. Keď Vám niekto ukradne tokeny, neexistuje telefónne číslo, na ktorom Vám pomôžu a v dostatočne skorom štádiu ich zaistia. Rozumné je mať v aktívne používaných zariadeniach iba zopár mincí – bežné výdavky, malé transakcie. Dostať sa do smartfónu je pre vyvolených pomerne triviálna záležitosť a pri aktívne používanom laptope tiež nikdy neviete, na aký phishing skočíte.
Práve preto je myšlienka “cold” peňaženky, že ju aktívne nepoužívate. Buď ste už v neskorej fáze investovania a máte poznačených pár adries, na ktoré si posielate tokeny, alebo ste “za vodou” a z cold peňaženky si sem-tam niečo pošlete do služby, kde si požičiavate fiat proti krypto kolaterálu.
HW peňaženky tieto dva “hot” a “cold” svety spájajú do jednej vlažnej peňaženky. Podvedome Vám “schvaľujú” mať na svojej aktívne používanej peňaženke väčší objem tokenov, resp. mať na smartfóne aj “cold” peňaženku. Áno, môžete si vždy skontrolovať, na akú adresu transakciu podpisujete, ale pri častom používaní môžete skĺznuť k chybám – a pre útočníka je jednoduché vygenerovať adresu, ktorá má zopár prvých a posledných znakov totožných s adresou, na ktorú chcete tokeny poslať.
Ako by som to robil ja?
Samozrejme, po takejto kritike je na mieste ponúknuť aj rozumnú alternatívu. Tak poďme pekne poporiadku:
Striktné rozdelenie a súkromie
Aktívne a “cold” peňaženky musia byť striktne oddelené. Cold seed/kľúče sa nesmú o aktívny systém ani len obtrieť
Ak si chcete chrániť súkromie, tak tieto peňaženky navonok nesmú mať ani žiadnu väzbu. Čiže nesmiete ani aktívne peňaženky používať na cold systémoch.
Prevod medzi nimi musí byť iba cez rozumnú “privacy” kryptomenu, napríklad Monero. Majte doma vlastný Monero node napojený na I2P, dovoľte mu pripájať sa k ostatným nodom tiež iba cez I2P a zverejnite svoju I2P adresu na monero.fail. Iba tak docielite, že akúkoľvek transakciu môžete hodnoverne poprieť.
Poznámka: Podľa mňa je jedinou rozumnou privátnou kryptomenou Monero. O dôvodoch, prečo sa mi ZCash nepáči a ostatné mi prídu nevyzreté, sa nebudem verejne rozpisovať.
Cold Systém
Čo použiť ako cold systém? Ja by som používal Tails OS na dôveryhodnom zariadení – ideálne nejaký starší laptop, ktorý už nemá iné využitie. Tails ponúka vstavanú Electrum peňaženku a na persistent storage si môžete stiahnuť Cake či Feather – používajte iba úplne open source peňaženky!
NUC, na ktorom Vám beží Monero Node, môže mať aj always-on Tor tunel s falošnou sieťovou prevádzkou, takže Váš operátor si počas transakcií nevšimne nové pripojenie k Tor sieti.
Ak z nejakého dôvodu potrebujete flashku s Tails zničiť, môžete NAND čip skrátka rozdrviť kladivom na prach a hotovo…
Príde Vám to celé zložitejšie ako mať v batohu Ledger? Áno, je, ale pri takých vážnych veciach sa kompromisy nerobia.
Uchovanie seedu
Ak si neviete všetky seedy zapamätať, tak tu sa kreativite medze nekladú. Okrem dobre schovaného papiera s ručne napísanými slovami len pár nápadov; používajte však pri nich ten Tails!
- Klasická steganografia. Uchovajte si seed v zašifrovanej podobe na náhodnej fotke na archívnom disku. Ak použijete správnu metódu, môžete hodnoverne poprieť, že sa tam nejaké dáta skrývajú. Nezabudnite nechať EXIF a časové metadáta súborového systému v pôvodnej podobe!
- Zašifrujte a flashnite na SPI čip. Bez hesla to bude vyzerať iba ako šum. Vďaka rozmerom ho môžete schovať naozaj kamkoľvek – pod omietku, pod škridlu, do dreva nábytku, do ryže, do popola zosnulého príbuzného, do keramiky, do betónu, do stromu (kde zarastie), implantovať si ho pod kožu… Samozrejme, slabinou zostáva NLJD, ale pred tým sa dá ochrániť tiež 😉
…Nemáte za čo 🙂